 ▾
Como funciona o zero trust: Por que apenas a conexão já não significa segurança
A conexão à internet hoje não é apenas uma questão de velocidade, mas também de confiança. As redes atendem cada vez mais dispositivos, dados sensíveis e serviços que se comunicam quase constantemente. É por isso que surge a abordagem chamada zero trust, que considera que nada é automaticamente considerado seguro. O artigo explica por que esse modelo surgiu e como se reflete discretamente no funcionamento comum da internet.
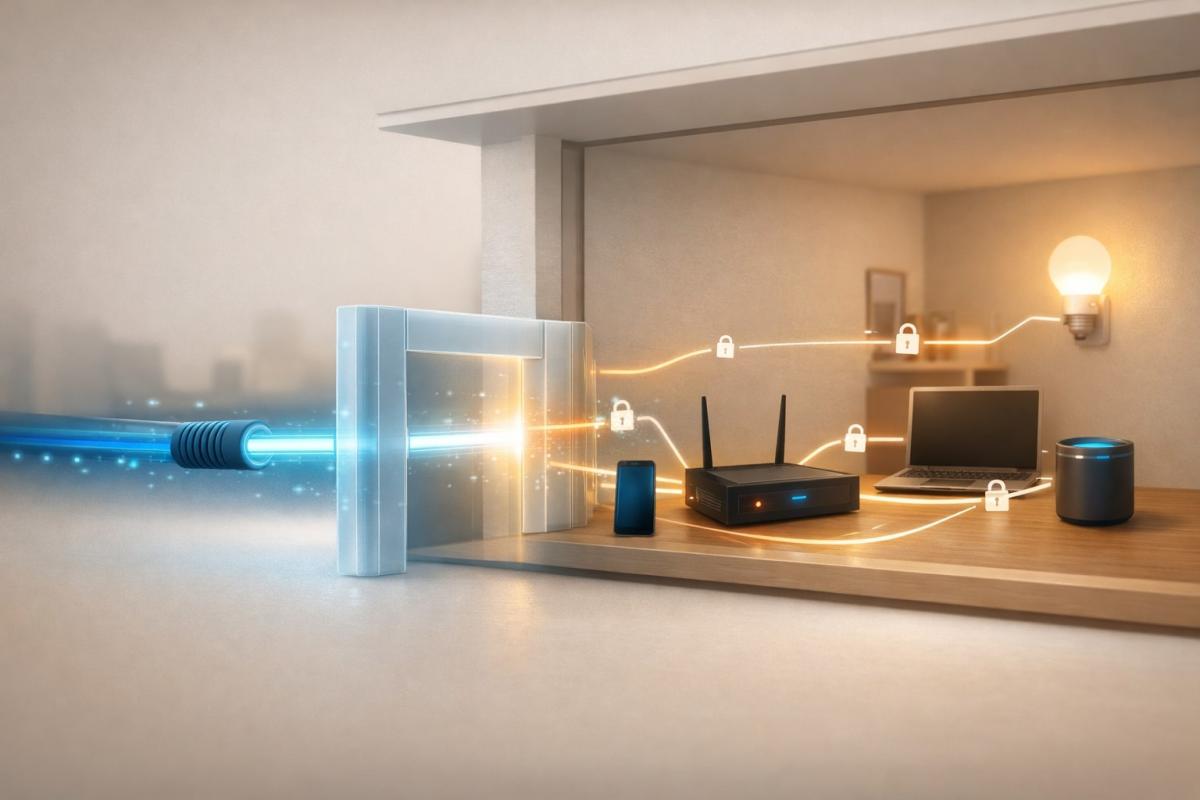
O termo zero trust pode soar rígido, mas realmente não se trata de desconfiança de tudo ao redor. A ideia básica é simples. A confiança não é presumida automaticamente apenas pelo fato de algo fazer parte da rede ou do sistema. Cada acesso é considerado novo e precisa ser tratado dessa forma.
Essa perspectiva surgiu no momento em que deixou de fazer sentido confiar apenas na conexão ou no ambiente. A internet há muito não é um único lugar nem um espaço fechado. Os acessos mudam conforme os dispositivos, serviços e situações, e a segurança teve que se adaptar a isso.
É precisamente contra a confiança automática que o modelo zero trust se define. Não conta com o fato de que a rede ou a conexão por si só criam um espaço seguro. A confiança não é um estado que se aplica para sempre, mas algo que é constantemente verificado com base no que está acontecendo no momento.
O próprio termo começou a ser usado no ambiente corporativo, onde era necessário gerenciar melhor os acessos a dados e serviços. No entanto, logo se percebeu que não era apenas um tema corporativo, mas uma reação geral à forma como a internet funciona hoje. E é por isso que faz sentido olhar para o motivo pelo qual a ideia original de confiança na rede deixou de ser suficiente.
Por que o velho modelo de confiança deixou de funcionar?
Por muito tempo, a internet funcionou com base em um princípio relativamente simples. Havia a rede e tudo fora dela. A rede era considerada um espaço seguro, e o principal controle ocorria no momento em que alguém se conectava. Assim que o acesso era permitido, o sistema não se preocupava muito com o que estava acontecendo dentro.
Essa abordagem fazia sentido na época em que se trabalhava a partir de um único local e com um número limitado de dispositivos. A maioria dos serviços fazia parte de uma única rede, e as fronteiras entre o mundo interno e externo eram bastante claras. Se a entrada fosse controlada, o restante do funcionamento já não era tão monitorado.
No entanto, o internet de hoje não é tão simples. Os dados transitam entre diferentes serviços, dispositivos e locais. O acesso a eles não está vinculado a uma única rede nem a um único ambiente. No momento em que alguém entra "dentro", o sistema já não tem muitas maneiras de saber se está se comportando de maneira correta. É precisamente então que um problema pode realmente começar.
A fraqueza do modelo antigo, portanto, não reside nas tecnologias, mas na própria suposição de confiança. Assim que a confiança passa a ser atribuída automaticamente a toda a rede, ele deixa de se preocupar com quem realmente acessa os dados e em que circunstâncias. E é exatamente aqui que fica mais claro o que significa zero trust na prática. Não se confia no espaço como um todo; ao contrário, cada acesso é avaliado individualmente.
Como funciona o zero trust na prática?
Na prática, isso significa que o acesso a serviços e dados não é garantido de uma vez por todas. A inscrição de um dispositivo conhecido geralmente ocorre sem atrasos. No entanto, a mesma conta, mas em um novo dispositivo ou em um local diferente, pode exigir uma verificação adicional. Não se trata de erro, mas de uma reação à mudança de situação. É assim que funciona o zero trust normalmente.
Operações mais sensíveis funcionam de forma semelhante. Ler conteúdo passa sem restrições, mas a alteração de senha ou a configuração da conta já requer confirmação adicional. O sistema não decide com base em quem está conectado à rede, mas no que está tentando fazer naquele momento.
O controle não se aplica a toda a rede nem a todos os dispositivos de uma só vez. Refere-se sempre a um acesso específico. Se o comportamento seguir um padrão comum, nada muda. Assim que as circunstâncias diferem, o acesso é restringido.
Graças a isso, o modelo de zero trust não atua como uma restrição constante. A maior parte do tempo é invisível e só se manifesta quando algo se desvia do uso comum.
Zero trust não é apenas para empresas, também se aplica à internet comum
Os princípios mencionados já não estão mais restritos apenas aos sistemas empresariais. O usuário comum os encontra ao usar serviços que considera óbvios. Conectar-se à mesma conta pode ocorrer de maneiras diferentes, dependendo de onde e como se acessa.
Do ponto de vista do usuário, isso se manifesta de forma discreta. Às vezes, é necessário confirmar o login novamente, outras vezes o serviço reage com mais cautela ao mudar o comportamento. Não se trata de acaso ou erro do sistema, mas de um esforço para não decidir com base em um único sinal. É dessa maneira que os princípios do zero trust estão se tornando parte integrante da internet comum.
O importante é que essa abordagem não é aplicada de forma abrangente. Não diz respeito a toda a rede nem a todos os dispositivos ao mesmo tempo. Sempre reage a uma situação específica e a uma ação específica. Graças a isso, a internet pode permanecer utilizável e, ao mesmo tempo, responder melhor a coisas que fogem ao funcionamento comum.
O que o zero trust significa para lares e dispositivos inteligentes?
Nas casas de hoje, a rede funciona mais como um pequeno ecossistema do que como uma única conexão. Além dos computadores e telefones, estão conectadas TVs, alto-falantes, câmeras, aspiradores ou termostatos. Cada um desses dispositivos se comunica de maneira diferente, com diferentes serviços e em diferentes intervalos.
É aqui que a diferença na abordagem à segurança é mais visível. Nem todos os dispositivos precisam das mesmas permissões e nem todos se comportam da mesma forma. Enquanto o notebook ou telefone trabalham ativamente com contas e dados, outros dispositivos apenas enviam informações regularmente ou esperam um comando. Avaliá-los da mesma forma não faria sentido.
Na prática, isso significa que a rede doméstica está cada vez mais preocupada com os papéis individuais dos dispositivos. Qual tem acesso ao exterior, qual apenas ao interior, qual pode modificar configurações e qual deve funcionar mais isoladamente. Essa abordagem reduz o risco de que um problema em um dispositivo afete o restante da casa. É assim que o zero trust está gradualmente se refletindo no ambiente doméstico cotidiano.
Do ponto de vista do usuário, isso geralmente não se manifesta de forma dramática. O que muda é como os dispositivos estão separados e como se comunicam entre si. O resultado não é um controle mais complicado, mas uma rede que é mais resiliente a falhas e ao comportamento inesperado de elementos individuais.
O zero trust trará mais segurança ou mais inconveniência?
A questão de segurança e conforto muitas vezes é colocada em oposição nas tecnologias, como se uma necessariamente diminuísse a outra. No entanto, no caso do zero trust, esse antagonismo é um pouco enganoso. Não se trata tanto de "apertar" algo, mas de mudar nossas expectativas. Nos acostumamos a achar que a tecnologia deve ser fluida, imediata e, idealmente, invisível. Assim que algo nos interrompe, consideramos isso um problema.
No entanto, o conforto ao qual nos acostumamos surgiu em uma época em que a internet era mais simples e lenta. Hoje, o ambiente digital está bem mais próximo da nossa privacidade, decisões e hábitos cotidianos. E quanto mais perto ele está, menos faz sentido confiar na automatização. Zero trust traz a isso um certo tipo de atenção. Lembra que as coisas têm contexto, que importam as situações, e que nem tudo deve passar sem questionamento apenas porque funcionou assim ontem.
O desconforto aparece principalmente quando esperamos o mundo antigo em novas condições. No entanto, se aceitarmos que a tecnologia não é um pano de fundo neutro, mas uma parte ativa da nossa vida, essa abordagem começa a fazer sentido de outra maneira. Não como uma limitação, mas como uma forma de maturidade digital. Assim como trancamos a porta, mesmo morando em um bairro tranquilo, ou olhamos para os lados, mesmo com o sinal verde.
Assim, no final das contas, o zero trust não se baseia tanto na questão de segurança versus conforto, mas sim em como queremos continuar a viver com a internet. Seja como um ambiente que tomamos como certo, ou como um espaço onde vale a pena desacelerar de vez em quando e saber a quem e a que estamos dando acesso.
Telefone no lugar do cartão e da chave. O que é NFC e como funciona?
Basta aproximar o telefone ao terminal e em instantes o pagamento é realizado. No entanto, a tecnologia NFC consegue fazer muito mais. Explicaremos o que é NFC e como funciona, o que realmente acontece durante pagamentos móveis com NFC, para quais outros usos pode ser aproveitada e como se situa em termos de segurança. Mostraremos também o que são etiquetas NFC e como podem facilitar algumas tarefas do dia a dia.
O que aconteceria se a internet fosse desligada por um dia?
E se houvesse uma interrupção total da internet por um dia? Embora não ocorresse um colapso imediato de toda a sociedade, o funcionamento normal começaria a se complicar rapidamente, pois o mundo de hoje é mais dependente da internet do que muitas vezes percebemos. Quais serviços parariam de funcionar primeiro e o que aconteceria, por exemplo, com pagamentos, transporte ou trabalho?
WPA, WPA2, WPA3: Qual é a segurança Wi-Fi a ser usada hoje?
WPA, WPA2, WPA3, AES ou TKIP? As configurações de segurança Wi-Fi podem parecer desnecessariamente complicadas à primeira vista. Mas quando você sabe o que cada sigla significa, tudo se torna mais simples. Por isso, explicaremos as diferenças entre elas e qual é a melhor escolha atualmente. Também daremos dicas de quais configurações escolher caso você tenha dispositivos antigos em casa que não suportam o padrão mais recente.
O modo anônimo é realmente anônimo? Quem ainda vê o que você faz
Você acha que o modo anônimo na internet te esconde de todos? Na realidade, ele funciona de forma um pouco diferente. Explicamos o que ele realmente faz, quando faz sentido usá-lo, quem ainda pode ver sua atividade e também se é possível rastrear o histórico no modo anônimo.
Por que a IA alucina? Um olhar sob a tampa dos modelos de linguagem

A inteligência artificial consegue responder quase qualquer pergunta em poucos segundos. No entanto, às vezes apresenta com confiança informações que não são verdadeiras. Por que isso acontece e o que são as chamadas alucinações de IA? No artigo, explicaremos como funcionam os grandes modelos de linguagem, por que às vezes criam respostas erradas e como os desenvolvedores estão tentando minimizar gradualmente esse problema.
O que é CDN e por que o conteúdo da internet é copiado em todo o mundo

Por trás de cada vídeo, foto ou página da web carregada está uma tecnologia chamada CDN. Ela é utilizada por serviços de streaming, redes sociais e sites comuns, embora muitos nunca tenham ouvido falar dela. No artigo, explicamos o que essa sigla significa, como funciona, por que o conteúdo da internet é armazenado em diferentes locais do mundo e por que o internet atual dificilmente funcionaria sem ela.